Ein gewöhnlicher Nmap-Scan zeigt offene Ports. Mit den richtigen Tools wird daraus eine weiterführende Sicherheitsanalyse: bekannte Exploits, schwache Zugangsdaten, Webinterfaces, TLS-Konfigurationen und Veränderungen im Netzwerk.
1. Masscan → Nmap
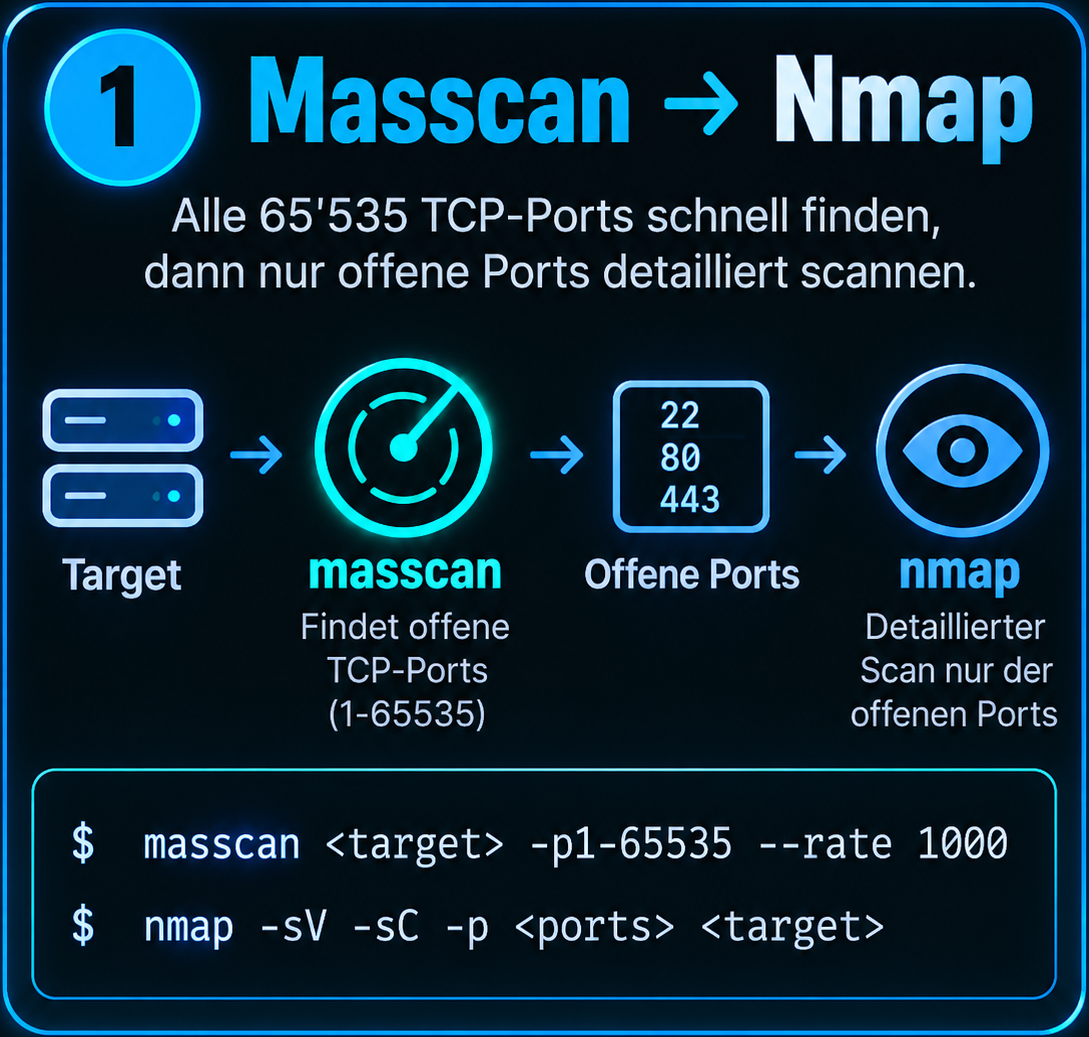
Deutlich komfortabler ist dies über verkettete Befehle möglich.
TARGET=192.168.1.10

sudo masscan "$TARGET" -p1-65535 --rate 1000 -oL - \
  | awk '$1=="open" && $2=="tcp" {print $3}' \
  | sort -nu \
  | paste -sd, - \
  | xargs -r -I{} nmap -sV -sC -p {} \
      -oX scan.xml -oN scan.txt "$TARGET"
2. Nmap → SearchSploit

(nmap -sV -oX scan.xml
&& searchsploit --nmap scan.xml)
| tee recon.txt
3. Nmap → BruteSpray

TARGET=192.0.2.10

(nmap -sV -oX scan.xml "$TARGET" \
  && brutespray -f scan.xml -P) \
  | tee brutespray-recon.txt
Hinweis
Bei der aktuellen Go-Version von BruteSpray zeigt -P lediglich die erkannten Hosts und Dienste an. Es werden keine Zugangsdaten getestet. Bei älteren Python-Versionen hat -P eine andere Bedeutung (Passwortliste).
4. Nmap → Gowitness

(nmap -sV --open -oX web.xml <target> \
  && gowitness scan nmap -f web.xml \
     --open-only --service-contains http \
     --write-db --write-stdout) \
  | tee web-recon.txt
Hinweis: Nmap untersucht standardmässig nur die 1’000 häufigsten TCP-Ports. Für Webinterfaces auf ungewöhnlichen Ports -p- ergänzen, um alle TCP-Ports zu prüfen.
5. Nmap → TLS-Analyse

nmap --script ssl-enum-ciphers -p443
-oX tls.xml
| tee tls-recon.txt
6. Ndiff → Veränderungen erkennen

(nmap -sV -oX today.xml <target> \
  && ndiff last.xml today.xml) \
  | tee network-changes.txt
Der erste Scan muss einmalig als Baseline gespeichert werden.
nmap -sV -oX last.xml7. Nmap → Metasploit

(nmap -sV -oX scan.xml
&& msfconsole -q -x
"db_import scan.xml; hosts; services; exit -y")
| tee metasploit-recon.txt
Die Metasploit-Datenbank muss eingerichtet und erreichbar sein. Alternativ unterstützt Metasploit mit db_nmap auch die direkte Ausführung von Nmap mit automatischem Datenbankimport. Damit entfällt der separate db_import-Schritt. Die erste Variante entspricht den bisherigen Workflows und liefert die XML-Datei zusätzlich zur Metasploit-Datenbank.
Fazit
Nmap zeigt, was erreichbar ist. Die Kombination mit anderen Tools liefert zusätzlichen Kontext für die Sicherheitsbewertung.
Nur auf eigenen Systemen oder mit ausdrücklicher Genehmigung einsetzen. Ein Exploit-Treffer ist noch kein Nachweis einer Schwachstelle.